A luglio un amico commercialista mi ha chiamato perché il portatile non si accendeva più. Mentre cercavo di capire cosa fosse successo al disco, gli ho chiesto come faceva i backup. Mi ha risposto: “ogni tanto faccio una copia da C a D”.
Quella sera, per curiosità, sono andato a cercare una cosa sul nostro blog. L’8 marzo del 2023 avevo pubblicato un articolo intitolato “Ogni tanto faccio il backup“. Più di tre anni prima, la stessa identica frase, detta da un’altra persona in un’altra azienda.
In mezzo sono cambiate parecchie cose, ma non quella.
Le frasi che si sentono e non si ascoltano
Ho ripreso in mano tutto quello che abbiamo pubblicato da aprile, quasi trenta articoli, e mi sono accorto di una cosa: in quelle storie l’inizio non è quasi mai un attacco. È una frase.
La prima è dell’amministratore di un istituto religioso di Torino, che mi accoglie riportandomi quello che gli aveva spiegato il fornitore precedente: sono in troppi, e il DHCP ha solo 254 indirizzi. Gli indirizzi erano finiti davvero, ma quella era la fotografia del sintomo. La causa stava un passo più in là: una rete unica e piatta, cresciuta negli anni attorno a una scuola, un pensionato e una comunità religiosa, senza che nessuno l’avesse mai divisa in parti separate.
Poi c’è l’amministratore delegato che sbianca davanti al referto di una scansione. Sul suo computer di Torino avevamo appena trovato centinaia di file infetti, tutti su un disco esterno che era la copia del file server della sua azienda di Shanghai. Se stavano lì, stavano anche là. Mi ha guardato e mi ha detto che avevo appena fatto saltare la testa al suo responsabile informatico, e non era un modo di dire: quello di Shanghai è stato sostituito poco dopo.
Il tecnico di un cliente storico, invece, mi scrive un mercoledì alle dieci del mattino per dirmi che la casella di una collega manda messaggi strani e che lui ha già cambiato la password. Aveva fatto la cosa giusta, e l’aveva fatta in fretta. Quando siamo andati a contarli nei log del server, in quell’ora erano comunque usciti dodicimila messaggi.
E infine la risposta che sento più spesso di tutte, quando chiedo ogni quanto aggiornano i computer: lo fa Windows in automatico.
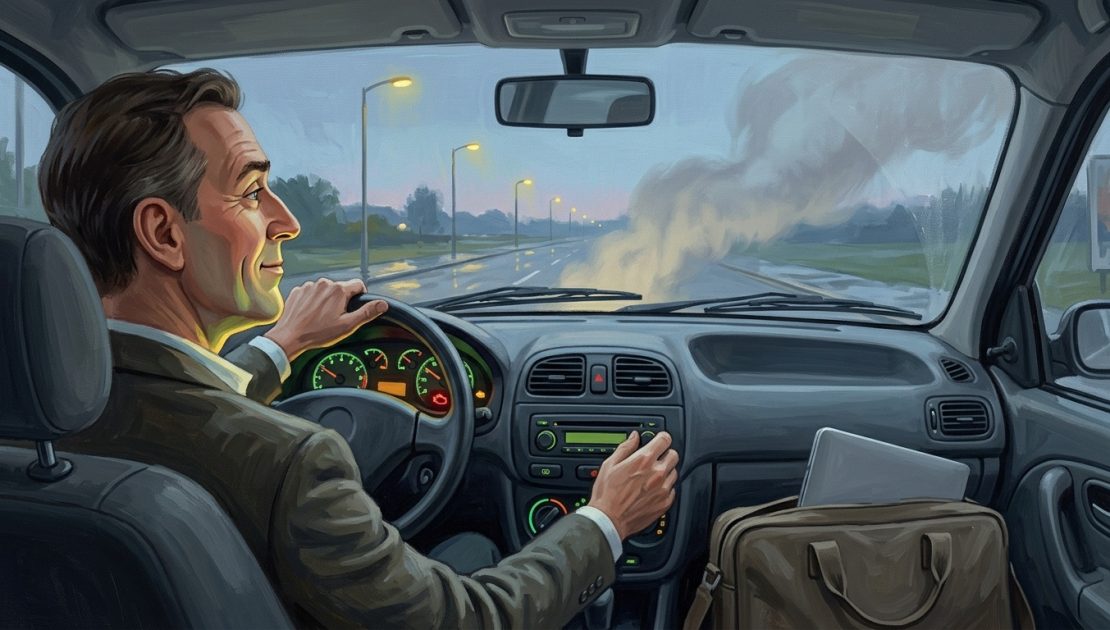
Nessuna di queste frasi è stupida. Sono tutte ragionevoli, dette in buona fede da persone competenti nel loro mestiere. Sono lo scricchiolio che fa la macchina quando parti la mattina: lo senti, pensi che lo fa da un po’, e siccome cammina lo stesso finisci per non sentirlo più. Poi un giorno ti lascia a piedi in tangenziale e ti accorgi che era da mesi che te lo diceva.
Gli errori di sicurezza informatica non sono quasi mai errori tecnici
La seconda cosa che salta all’occhio, rileggendo tutto insieme, è che in nessuna di queste storie c’era un attacco geniale.
Nell’istituto torinese la rete non era stata bucata da nessuno, era semplicemente cresciuta negli anni senza che nessuno la riprogettasse. Sul computer dell’amministratore delegato c’era un antivirus gratuito che non aveva mai fermato niente. Nel caso del mercoledì mattina era stata rubata una password, e la casella non aveva l’autenticazione a due fattori. Dal commercialista il disco si è rotto, come si rompono tutti i dischi prima o poi, e il backup era un gesto che si faceva quando ci si ricordava.
Se metto in fila gli errori di sicurezza informatica che abbiamo raccontato quest’anno, quasi nessuno sta nella tecnologia. La tecnologia c’era quasi sempre, e spesso era anche buona. Mancava qualcuno che la guardasse: che leggesse una lista, che verificasse un backup, che controllasse se una protezione era davvero accesa. Il punto debole non era il ferro, era l’attenzione.
Non è un’impressione mia: il report annuale di SonicWall sulle piccole e medie imprese racconta la stessa distanza, con il 99 per cento delle aziende che dichiara di avere una strategia di resilienza e meno della metà che supera una prova vera. Questo vale anche per le notizie di cronaca che abbiamo commentato, che sono la parte più grossa di quello che scriviamo. I settantaquattromila firewall Fortinet di cui ad agosto sono circolate le password di amministratore non erano stati bucati da nessun exploit: quelle credenziali venivano da una falla del 2022, chiusa da anni, e in quegli apparati non le aveva mai cambiate nessuno. Il sistema sanitario di New York che la scorsa estate si è accorto di avere qualcuno in casa dopo un mese non era privo di strumenti: nessuno leggeva quello che gli strumenti scrivevano.
Chi se n’è accorto, e come
C’è una terza cosa, ed è quella che mi ha fatto più piacere notare.
In quasi tutte le storie che finiscono bene, la differenza l’ha fatta una persona che ha guardato una cosa che non era obbligata a guardare. Il tecnico che ha aperto la cartella della posta inviata della collega invece di limitarsi a cambiarle la password. L’amministratore delegato che dopo l’incidente ha preteso di sapere chi apre, copia e sposta ogni singolo file del server, e non si è accontentato di sapere chi poteva farlo. Il responsabile informatico di un nostro cliente che ha aperto per curiosità la pagina delle vulnerabilità di un computer e ha trovato due pagine di roba.
Nessuno di loro stava facendo sicurezza informatica in senso stretto. Stavano solo guardando. Ed è esattamente quello che nelle aziende manca più spesso, molto più di un prodotto in più.
Il rumore che facciamo noi
Sarebbe comodo chiudere con la morale rivolta agli altri, ma il rumore ce l’avevamo anche noi. Fino a fine luglio questo blog non misurava niente: pubblicavamo un articolo alla settimana senza sapere se qualcuno lo aprisse. Il contatore non era mai stato installato e non ce ne siamo accorti per mesi, perché il blog funzionava lo stesso. Esattamente come la macchina che cammina.
Se dovessi dire da dove si comincia, direi dai tre rumori che sento più spesso entrando in un’azienda. Il backup che nessuno ha mai provato a rimettere al suo posto, e quindi non si sa se funziona. L’avviso che arriva da mesi e che tutti hanno imparato a chiudere senza leggerlo. La persona che se n’è andata l’anno scorso e ha ancora un accesso valido. Sono tre verifiche da un pomeriggio, e in quel pomeriggio salta fuori quasi sempre qualcosa.
Perché la domanda utile non è se la nostra azienda è protetta. È un’altra, e molto meno comoda: quale rumore sentiamo da mesi e abbiamo smesso di ascoltare, visto che tanto tutto funziona lo stesso?
Se ti è venuto in mente qualcosa mentre leggevi, non lasciarlo lì. Parliamone.
🧩 Kaos Informatica ti può aiutare
Se vuoi, Kaos Informatica può aiutare la tua azienda a:
✅ Verificare che i backup si riescano davvero a rimettere al loro posto
✅ Attivare l’autenticazione a due fattori sulle caselle di posta
✅ Revocare gli accessi di chi non lavora più in azienda
Contattaci e parliamone insieme