Qualche anno fa il frigorista che segue l’impianto del palazzo dove ha sede Kaos Informatica mi ha chiesto una mano. Da noi il riscaldamento e il raffrescamento li fanno delle grandi pompe di calore sul tetto, che in pratica sono enormi frigoriferi. Ogni volta che c’era da fare una manutenzione, o anche solo da spostare l’orologio della centralina al cambio dell’ora, il frigorista doveva venire fin qui e mettere le mani sul pannello. Il frigorista voleva sapere se c’era un modo per fare quelle operazioni dal suo ufficio, senza mezz’ora di strada per premere tre tasti.
Ho ripensato a quella richiesta in queste settimane, leggendo dei supermercati francesi: stesso mestiere, finale diverso.
Cinquanta gradi e non sentirli
Nella notte fra l’11 e il 12 ottobre, in centinaia di supermercati francesi (le stime vanno da duecentocinquanta a oltre settecento) i banchi frigo hanno cominciato a scaldarsi. Qualcuno era entrato nelle centraline che governano il freddo del negozio e aveva fatto partire lo sbrinamento, il ciclo che scioglie il ghiaccio dalle serpentine. L’intruso aveva impostato a cinquanta gradi il termostato dello sbrinamento e aveva allungato lo sbrinamento da un’ora a otto, perché gli allarmi scattassero il più tardi possibile. In un supermercato alsaziano le celle sono passate da meno ventitré a più trentadue gradi, e la merce buttata valeva cinquantamila euro.
La notte fra l’1 e il 2 novembre è toccato a Belgio, Paesi Bassi, Svezia e Irlanda, e anche all’Italia: quattro Coop in Sicilia, tre a Catania e una a Palermo. La stessa notte, in Francia, sono state colpite tre sedi dell’EFS, l’ente che gestisce le scorte di sangue del paese: gli attaccanti sono entrati dal software con cui il fornitore delle celle frigorifere le controlla a distanza. La temperatura impostata è stata portata da meno trenta a centodieci gradi.
A leggere i titoli sembra che qualcuno abbia trovato il modo di trasformare in forni tutti i frigoriferi d’Europa. In realtà non è andata proprio così.
Il bersaglio era la centralina, non il frigo
Gli attaccanti non hanno preso di mira il frigorifero ma la centralina che lo governa: un piccolo computer, in gergo supervisore o system manager, che in un supermercato comanda tutti i banchi e tutte le celle insieme. Chi entra lì può cambiare le temperature, gli orari dello sbrinamento, le soglie degli allarmi. Una volta dentro non serve nessun virus: bastano le stesse funzioni che il frigorista usa per lavorare. Il difficile è entrare, e qui non lo era.
E sono state colpite le centraline collegate direttamente a internet, senza niente davanti che le proteggesse. L’avviso del CERT-FR, il centro di allerta del governo francese, elenca i modelli (Danfoss delle serie AK-SM e AK-SC, Dixell e Copeland XWEB) e come prima cosa chiede di toglierle da internet. Danfoss ha spiegato che la maggior parte delle sue unità colpite era fuori supporto da anni, oppure girava con un firmware mai aggiornato. Il capo dell’agenzia britannica per la sicurezza informatica ha parlato apertamente di apparati lasciati con le password di fabbrica, quelle di default che nessuno ha mai cambiato.
Il collegamento verso il frigorista non è un capriccio: serve a chi deve intervenire di notte, e a volte lo chiede l’assicurazione, tanto che l’avviso francese raccomanda di controllarne le condizioni prima di staccarlo. Il problema è come è stato realizzato: una porta aperta sul router e girata verso la centralina (in gergo, port forwarding). Per anni questo è stato il modo normale di dare l’assistenza a distanza, e qualche manuale di installazione lo spiega proprio così.
E in Italia?
Ho voluto vedere quante ce ne sono da noi. Esistono motori di ricerca che setacciano internet e catalogano gli apparati che rispondono. Ho usato due di questi motori, Shodan e Censys, per avere una doppia lettura.
Le centraline Danfoss dei supermercati francesi, in Italia, sono una manciata. Dixell (che era nell’elenco francese) e Carel però sono marchi italiani, e le loro centraline del freddo e del clima che rispondono da internet, secondo Censys, sono quasi trecento: per entrambi i marchi l’Italia risulta il primo paese al mondo, e Shodan la mette comunque sul podio. Rispondere non vuol dire essere già violate: vuol dire che chiunque può arrivare alla pagina di accesso e provarci. Le centraline più numerose sono in Lombardia, ma qualcuna c’è anche qui in Piemonte. Già a marzo il CSIRT Italia, la squadra di pronto intervento dell’Agenzia per la cybersicurezza nazionale, aveva avvisato chi teneva le centraline XWEB su internet: c’era una falla che permetteva di entrarci senza password.
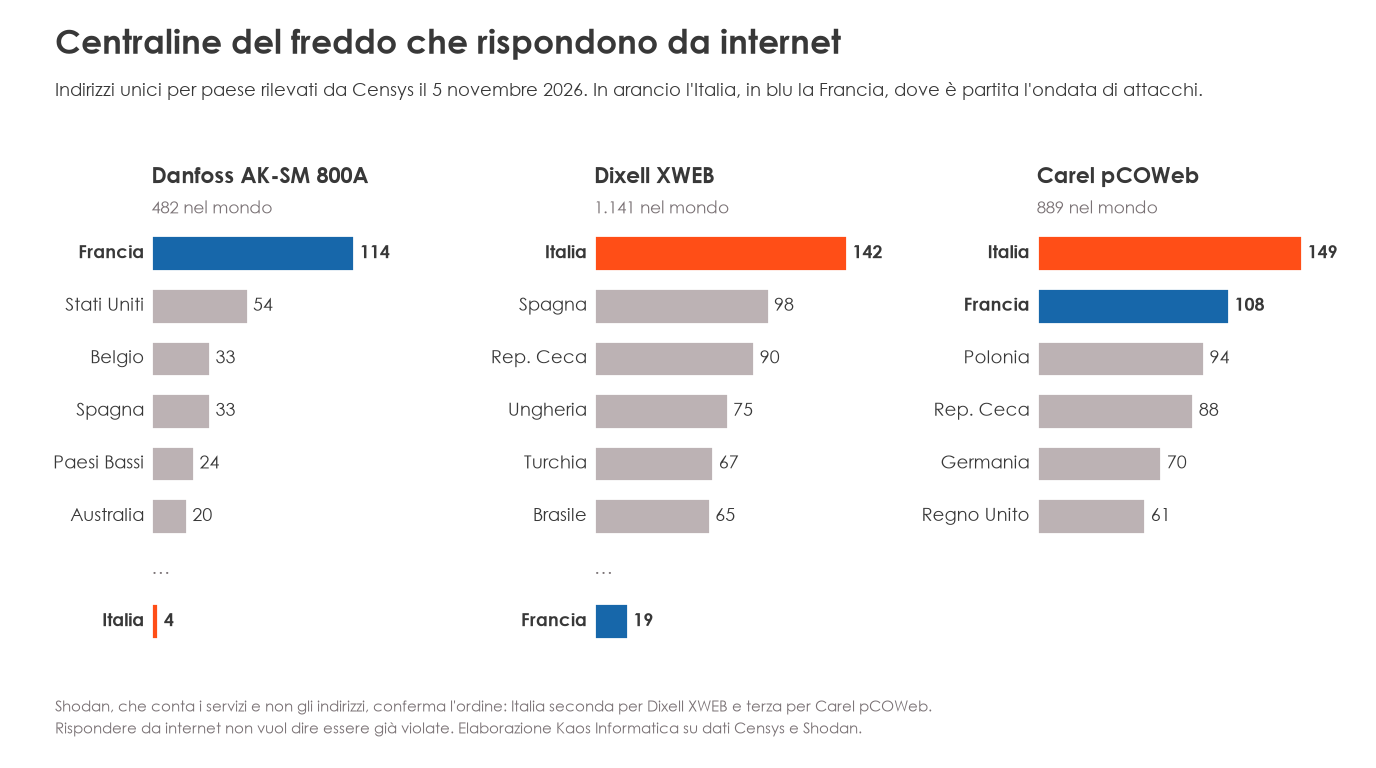
Gli indirizzi non li pubblichiamo, ma per trovarli sono bastati dieci minuti: è lo stesso lavoro che fa chi cerca bersagli.
Il frigo sul tetto
Riavvolgiamo il nastro e torniamo al nostro frigorista. Nei locali tecnici del palazzo una linea internet non c’era, e la centralina delle pompe di calore aveva soltanto una presa di rete. La strada più corta sarebbe stata portare lì una linea, aprire una porta sul router e girarla sulla centralina: dal suo ufficio il frigorista avrebbe gestito il pannello, ma l’avrebbe visto e gestito anche chiunque altro.
Abbiamo fatto il contrario. Accanto alla centralina abbiamo installato un mini PC con il programma di gestione, protetto da un piccolo firewall SonicWall che si collega a internet con un router LTE sulla rete cellulare, l’unica linea dell’impianto. È il firewall ad aprire un tunnel cifrato verso il nostro data center, quindi da fuori non c’è nessuna porta a cui bussare. Il frigorista entra nel tunnel con la VPN e la doppia autenticazione, e da lì si collega al mini PC in desktop remoto, cioè lo comanda a distanza come se ci fosse seduto davanti.
Su internet, di quell’impianto, non c’è traccia: non risponde a nessuno. Se un giorno qualcuno rubasse la password del frigorista, senza la seconda verifica non andrebbe da nessuna parte. E sappiamo chi è entrato e quando, perché ogni accesso passa da un punto solo e lascia un segno.
Quattro domande sulla sicurezza IoT aziendale
In ogni azienda ci sono apparati che non sono computer ma stanno in rete: il riscaldamento, il condizionamento, le celle frigo, le telecamere, il pannello di una linea di produzione, il controllo degli accessi. In gergo si chiamano IoT (Internet of Things, l’internet delle cose), e la sicurezza IoT aziendale ha un difetto di fondo: nessuno considera quegli apparati dei computer, quindi spesso non sono di nessuno. Impianti, celle e telecamere li installa e li segue il manutentore, e chi si occupa dell’informatica a volte non sa nemmeno che sono collegati.
Le domande da farsi sono quattro.
- Che cosa, dei nostri impianti, risponde da internet? La risposta non va chiesta al manutentore: si verifica dall’esterno, partendo dagli indirizzi pubblici delle proprie linee, comprese quelle che il manutentore ha portato per conto suo.
- Chi entra, e come? Con un nome e una seconda verifica, o con la password di fabbrica che conoscono tutti i tecnici di quella ditta?
- In che rete stanno? Telecamere, domotica e impianti non dovrebbero stare nella stessa rete dei computer e dei server. Nelle aziende che seguiamo questi apparati vanno in reti logiche separate, le VLAN (Virtual LAN): una per la videosorveglianza, una per la domotica, una per gli altri apparati IoT, con il firewall che decide chi può parlare con chi. Se un apparato viene violato, l’intruso resta chiuso nella sua rete e non arriva al gestionale né ai file dell’azienda.
- Se stanotte qualcuno cambiasse un valore, chi se ne accorgerebbe? L’ente francese del sangue ha avuto tre impianti manomessi e non ha perso una sacca, perché i suoi allarmi hanno suonato in tempo.
Chi ha lasciato aperto il frigo? In casa questa domanda arriva dalla cucina, a voce alta, e il colpevole di solito è l’ultimo che è passato a prendersi qualcosa di fresco da bere. In azienda la risposta è quasi sempre un’altra: qualcuno, anni fa, ha lasciato aperto per comodità un accesso da internet, e nessuno è più passato a chiudere. Non serve trovare il colpevole, serve qualcuno che vada a controllare.
Se non sai con sicurezza che cosa dei tuoi impianti risponde da internet, parliamone.
🧩 Kaos Informatica ti può aiutare
Se vuoi, Kaos Informatica può aiutare la tua azienda a:
✅ Scoprire quali dei vostri impianti rispondono da internet
✅ Dare ai manutentori un accesso a distanza con nome, cognome e doppia verifica
✅ Separare telecamere, domotica e impianti dalla rete dei computer
Contattaci e parliamone insieme