A metà settembre mi scrive il responsabile informatico di un’azienda che seguiamo. Tempo fa ci aveva chiesto un accesso alla console da cui teniamo sotto controllo i loro computer e i loro server, perché voleva imparare a usarla anche lui, e gliel’avevamo dato volentieri. Quel pomeriggio era andato a curiosare nella pagina che elenca le vulnerabilità di una singola macchina, e si era trovato davanti due paginate fitte di voci, quasi tutte marcate come gravi. Il messaggio diceva più o meno così: ho guardato questo PC e mi è uscita tutta questa roba, cosa devo fare? Non sono ancora pratico dello strumento.
Apro la console, cerco quel computer, scorro l’elenco. Le due paginate c’erano davvero. Ma erano tutte la stessa cosa.
Due paginate, un solo nome
Erano tutte vulnerabilità di Chrome. Il giorno prima, martedì 15 settembre, Google aveva pubblicato un aggiornamento del browser che ne correggeva quarantadue in una volta sola, tre delle quali classificate come critiche. Due paginate, appunto.
Sono cose meno esotiche di quanto il nome faccia pensare. Dentro ogni browser c’è un pezzo di programma che esegue il codice contenuto nelle pagine web, quello che fa funzionare il carrello di un sito o il gestionale che ormai si usa dal browser: in Chrome si chiama V8. In certe condizioni può essere ingannato e portato a eseguire istruzioni scritte da chi ha preparato la pagina. Non serve scaricare niente, aprire un allegato o dare un consenso: basta un sito legittimo con un banner pubblicitario avvelenato.
Nelle due settimane precedenti Google ne aveva pubblicati altri due, di aggiornamenti, e in entrambi i casi una delle falle era già usata in attacchi reali mentre la correzione veniva scritta. Quando succede si chiama zero-day, perché il produttore ha avuto zero giorni per rimediare, ed è il genere di cosa che su Chrome, da gennaio a metà settembre, era già capitata sette volte. Ogni volta Google ha pubblicato la correzione tenendosi i dettagli tecnici, per dare a tutti il tempo di aggiornare prima di raccontare al mondo che cosa permetteva di fare quella falla e come la si sfruttava.
La sicurezza del browser aziendale dipende da un gesto che nessuno fa
Chrome si aggiorna da solo, è vero. Controlla, scarica la nuova versione in silenzio, la mette da parte. Ma non la mette in funzione finché il browser non viene chiuso e riaperto. Fino a quel momento sul computer convivono due cose: la versione corretta, ferma in un angolo del disco, e la versione bucata, che è quella che sta girando sotto gli occhi di chi lavora. E qui non ci sono mezze misure: finché non si riavvia, a rispondere alla pagina web è il programma vecchio. Si è esposti come chi la correzione non l’ha proprio scaricata, con l’aggravante di credere il contrario.
L’ultima volta che hai chiuso Chrome, e non una scheda ma proprio tutto il programma, quasi certamente non te la ricordi. In ufficio non succede quasi mai. Il portatile la sera si chiude a libro e la mattina si riapre dov’era, con le trenta schede di ieri ancora lì, il gestionale, la posta, il portale della banca, le tre ricerche lasciate a metà. Nessuno le chiude, perché servono. Anzi, chi le tiene aperte ha ragione: sta lavorando.
Il risultato è che la protezione era già arrivata su ognuno di quei computer, e su ognuno stava ferma ad aspettare. Ecco perché in quella pagina comparivano due paginate di voci gravi su una macchina che, formalmente, era aggiornata. Quando si parla di sicurezza del browser aziendale si pensa quasi sempre alle estensioni da vietare e ai siti da bloccare, e quasi mai a questo.
Due click, e la fila si è mossa
A quel punto il lavoro è stato banale, ed è la parte che vale la pena raccontare.
Dalla console ho fatto due click: “Select All” e “Apply Now”, ovvero seleziona tutti gli aggiornamenti di Chrome e applica ora. Due click. Non su quel computer: su tutte le macchine dell’azienda insieme.
La decisione, per una volta, era facile. Quando un aggiornamento tocca il sistema operativo o il gestionale si aspetta la finestra di manutenzione, perché c’è sempre qualcosa che può rompersi e va provato prima. Un browser no: nessun applicativo dell’azienda dipende dalla sua versione, e farlo in pieno pomeriggio costa a chi lavora dieci secondi e qualche parolaccia.
Il sistema ha scaricato la versione nuova una volta sola, l’ha tenuta da parte e l’ha installata sui computer che non ce l’avevano ancora; agli altri ha chiesto soltanto di riavviare il browser. Pochi minuti dopo, sui PC di tutti i loro uffici compariva il messaggio, e man mano che le persone lo riavviavano le voci sparivano dall’elenco.
Va detta una cosa, altrimenti sembra che senza quei due click fossero spacciati, e non è così. Quei computer sono sotto la nostra gestione, e la regola automatica che distribuisce gli aggiornamenti sarebbe passata comunque alla finestra di manutenzione successiva, che per loro cade di martedì. La differenza fra le due strade non è fra il disastro e la salvezza, sono i sei giorni in cui quelle quarantadue falle, tre delle quali critiche, sarebbero rimaste aperte su ogni postazione dell’azienda, per un rimedio che si applica premendo un pulsante.
Sei giorni che, di questi tempi, bastano perché ne esca un altro e la fila si allunghi di nuovo: fra il 3 e il 17 settembre il canale stabile di Chrome è stato aggiornato quattro volte.
Il numerino che nessuno chiamava
Su un computer solo, la verifica è una cosa da dieci secondi: si scrive chrome://settings/help nella barra degli indirizzi e quella pagina dice se c’è una versione nuova che aspetta di entrare in funzione. Provaci adesso sul tuo computer. Poi immagina di farlo su duecento macchine sparse in tre sedi, e di rifarlo a ogni aggiornamento.
Va detto che un modo per non dipendere dalla buona volontà di nessuno esiste, ed è dentro Chrome. Si chiamano criteri di rilancio: si imposta che dopo un certo numero di ore dall’aggiornamento il browser avvisi l’utente e poi si riavvii da solo, e se non si tocca niente quel numero di ore è sette giorni. Non costa nulla e c’è da anni. Nelle aziende dove entriamo, però, non è quasi mai attivo, e il motivo è sempre lo stesso: per impostarlo serve comunque qualcuno che governi i computer in modo centralizzato, e che una volta acceso vada a controllare che stia davvero funzionando. Non è lo strumento che manca, è la mano che lo accende.
Perché quel controllo non può ricadere su chi lavora. Chi tiene trenta schede aperte lo fa per un motivo, e non è ragionevole chiedergli di ricordarsi ogni sera di chiudere tutto per una cosa che non vede e non capisce.
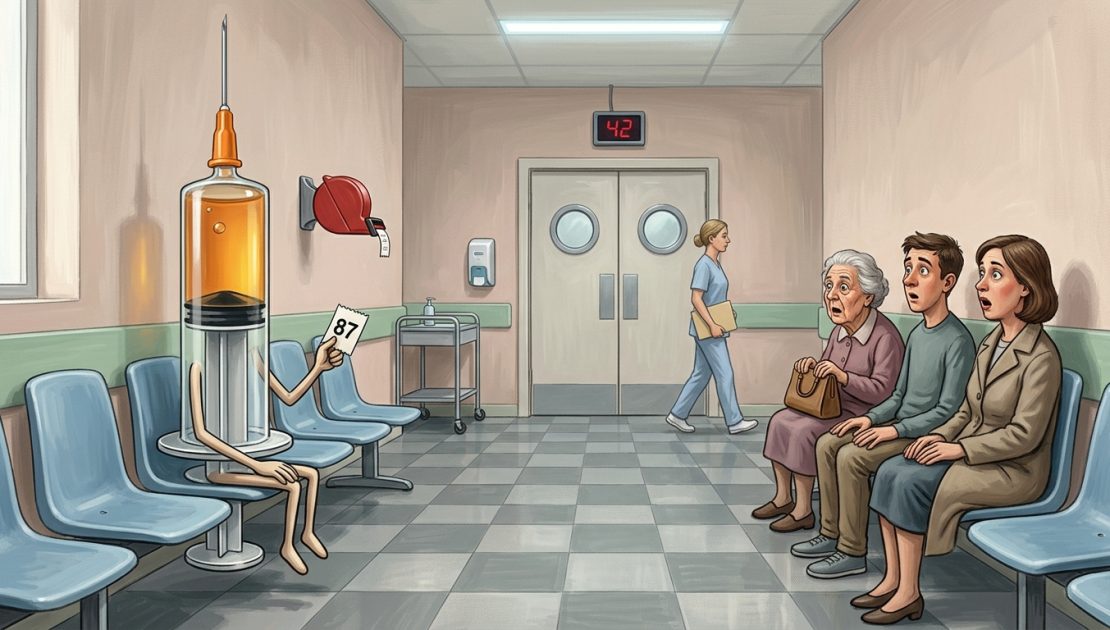
Il vaccino, in quell’azienda, era già arrivato in ambulatorio. Era seduto lì con il suo numerino in mano, su ogni singola macchina, e in quella sala d’attesa non c’era nessuno a chiamare il numero successivo. La domanda quindi non è se i computer si aggiornano, perché quasi tutti si aggiornano. È quante delle nostre macchine, in questo momento, hanno una correzione già pronta e ancora ferma in sala d’attesa. E soprattutto chi la sta guardando al posto nostro.
Se la risposta non ce l’hai, parliamone.
🧩 Vuoi sapere come lo facciamo?
Con i nostri clienti usiamo strumenti e strategie che possiamo raccontarti. Per esempio:
✅ Scoprire quali aggiornamenti sono fermi in attesa sui vostri computer
✅ Sapere con quali strumenti teniamo sotto controllo il parco macchine dei clienti
✅ Capire quanto tempo passa, da voi, fra una correzione e la sua applicazione
Contattaci e parliamone insieme