Perché una frase italiana intramontabile, oggi, può tradirti
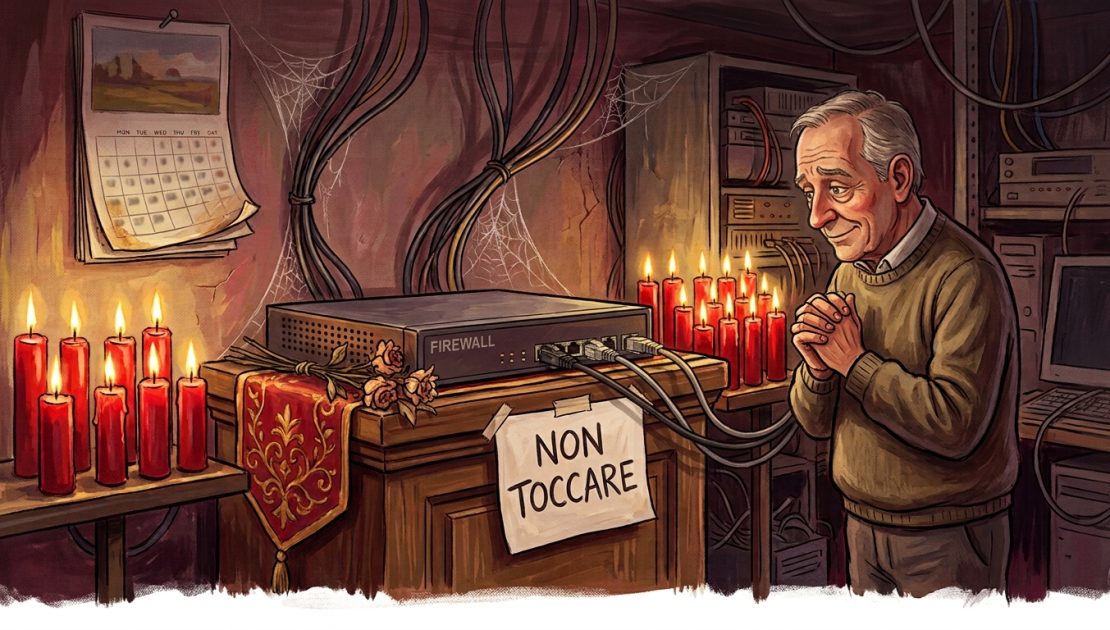
Durante un sopralluogo in una PMI manifatturiera ho proposto al titolare di mettere mano al firewall: aggiornare il firmware, rivedere le policy, mettere in calendario le verifiche periodiche. Mi ha guardato e mi ha risposto con la frase che ho sentito ripetere mille volte in vent’anni di mestiere: “Davide, se funziona, non toccarlo”.
Quel firewall era stato implementato sei anni prima da un fornitore che nel frattempo aveva cambiato lavoro, e da allora nessuno aveva più aperto quella console.
Ad aprile, in un’intervista alla rivista SecurityOpenLab, uno dei solution engineer senior di SonicWall ha detto la stessa cosa con più autorevolezza di me: “Abbiamo visto, anche dai dati del rapporto Clusit (il censimento annuale degli attacchi in Italia), tanti apparati che vengono configurati e poi restano attivi nella configurazione iniziale, senza una verifica continuativa delle policy o delle best practice applicate”. Il problema, in altre parole, non è quasi mai un attacco. È il tempo che passa senza che nessuno controlli.
Perché “se funziona” non basta più
Un firewall, il giorno che viene implementato, riflette quello che si sapeva e quello che si poteva spendere in quel momento. Sei anni dopo sono comparse minacce nuove, alcune vulnerabilità di quel firmware sono state pubblicate, e soprattutto è cambiato il traffico: è finito quasi tutto dentro connessioni cifrate e dentro servizi in cloud, e le regole scritte allora per porta e protocollo non vedono più che cosa ci passa dentro. Rimetterci l’occhio è un lavoro a sé, perché ispezionare il traffico cifrato vuol dire distribuire certificati e litigare con le applicazioni che non ne vogliono sapere. Ma l’apparato continua a fare quello che faceva il primo giorno, perché “funziona”.
Quando racconto questa storia, di solito chi ascolta pensa a una vulnerabilità di quel firmware, una di quelle che finiscono sui giornali. Non era quello. Un firewall fermo da sei anni continua a instradare il traffico, e infatti nessuno se ne lamenta. Il punto è che nel frattempo erano scadute le licenze dei servizi di ispezione, ed è il caso che incontro più spesso. L’apparato è acceso, la spia è verde, il traffico passa, ma il controllo sui contenuti non lo fa più nessuno. Le regole di accesso e i tunnel fra le sedi reggono ancora; quello che si è spento è l’occhio dentro a quello che passa, l’antivirus di flusso, il filtro dei contenuti, le firme aggiornate. Un firewall cieco, non un firewall rotto, che è peggio perché non se ne lamenta nessuno. E il motivo per cui non se n’era accorto nessuno è questo: gli avvisi di rinnovo erano partiti regolarmente, come partono sempre, e arrivavano all’indirizzo del fornitore che nel frattempo aveva cambiato lavoro. Nessuno li leggeva da tre anni. Su un apparato di quell’età, fra l’altro, la domanda successiva non era nemmeno quale firmware installare: era se il produttore lo supportasse ancora.
Le regole, intanto, erano rimaste quelle del primo giorno: scritte per un’azienda con metà dei dipendenti, con reparti che allora non esistevano e un paio di eccezioni aperte per un fornitore che non lavora più con loro. Nessuno le aveva mai riviste, perché rivedere le regole di un firewall che funziona non è urgente per nessuno.
Cosa cambia nel patch management nelle PMI
Chi ha un firewall, una decina di switch, gli access point nei reparti, il NAS e qualche server si ritrova ogni aggiornamento come un piccolo progetto a sé: marche diverse, procedure diverse, ognuno con il suo rischio e il suo momento buono per farlo. E chi dovrebbe occuparsene, il responsabile IT con una persona e mezza a disposizione o il titolare che ci pensa insieme a tutto il resto, ha già le giornate piene di cose che si rompono adesso. Un firmware vecchio invece non si rompe: aspetta.
Come si tocca senza rompere niente
La prima cosa che aiuta è smettere di andare a memoria. I portali di gestione dei produttori servono a questo, e non risolvono tutto, perché con quattro marche diverse sono quattro portali e su qualche apparato non esistono nemmeno: ma anche solo avere per iscritto, in un foglio, quale versione monta ogni apparato e da quando, cambia il modo in cui si decide. A memoria si è sempre in ritardo.
Poi c’è la parte che non si compra da nessuno, ed è il motivo vero per cui quella frase esiste. Quando un titolare dice di non toccare non lo fa per pigrizia: lo fa perché un aggiornamento andato storto, qualche anno prima, gli ha buttato giù il collegamento con l’altra sede per mezza giornata. Ha ragione lui. Si aggiorna con quattro cose in mano: una finestra concordata fuori orario, la configurazione salvata, le note di rilascio della versione già lette, e un modo per tornare indietro se l’apparato non risale. Se è in una sede lontana ne serve una quinta, qualcuno che possa metterci le mani sopra. Non azzera il rischio, non lo azzera niente: a me è capitato di trovare una versione nuova che aveva cambiato i valori predefiniti e mi aveva lasciato giù un tunnel fra due sedi. Ma lo porta dentro un perimetro in cui, se qualcosa va storto, si sa cosa fare. Senza quelle quattro cose, invece, non toccare è davvero la scelta giusta, e il suo istinto ci prende.
La terza strada è affidare la verifica periodica a chi la fa di mestiere: i nostri servizi gestiti sono nati da questo, perché una piccola azienda non ha bisogno di un reparto di sicurezza interno, ha bisogno che qualcuno da fuori abbia in carico quel calendario e lo rispetti.
Quando quella frase ha ragione
“Se funziona, non toccarlo” nasce dall’esperienza dell’imprenditore italiano e va rispettata. Viene però da un’epoca in cui le minacce si muovevano più lentamente del firmware degli apparati, e quell’epoca è finita. Il patch management nelle PMI è una questione di metodo: sapere cosa hai, quanto è indietro, fino a quando il produttore lo supporta, e come si torna indietro se qualcosa non risale. Non è un lavoro da un pomeriggio, mettere insieme l’inventario e le date di fine supporto di quattro produttori diversi porta via giorni. Ma è un lavoro che si fa una volta e poi si mantiene, ed è molto meglio farlo adesso che il venerdì in cui serve.
Se anche tu hai un firewall che “funziona” da qualche anno e ti stai chiedendo se sia il caso di aprirne la console, parliamone.
🧩 Kaos Informatica ti può aiutare
Se vuoi, Kaos Informatica può aiutare la tua azienda a:
✅ Verificare lo stato del firmware dei vostri apparati
✅ Pianificare gli aggiornamenti senza fermare la produzione
✅ Affidare a noi la verifica periodica delle configurazioni
Contattaci e parliamone insieme