Cosa è reale, e cosa è solo un adesivo
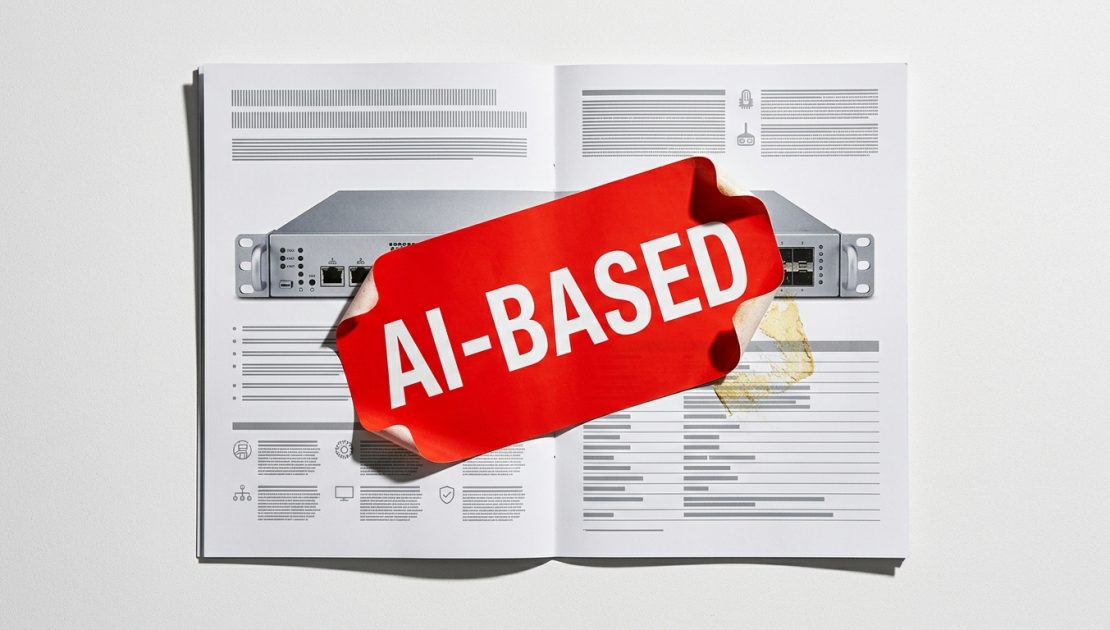
Quella brochure me l’ha mandata un cliente in fotografia, e la prima cosa che si vedeva erano gli adesivi. Sotto, in piccolo, c’erano le specifiche vere: un apparato onesto, con dentro le stesse funzioni che si trovavano già su quelli di qualche anno fa, magari più veloce. Nessuna di quelle righe spiegava che cosa facesse quell’intelligenza artificiale. Il cliente mi ha chiesto se valeva la pena prenderlo perché ce l’aveva.
Ad aprile, in un’intervista alla rivista SecurityOpenLab, uno dei solution engineer senior di SonicWall la metteva sul ridere: “è difficile andare in qualsiasi stand, in un qualsiasi evento, e non sentirsi dire che la soluzione è AI-based, che ormai è una indicazione in cui rientra di tutto”. Non è che l’intelligenza artificiale non funzioni nella sicurezza delle reti, funziona eccome. È che quelle due lettere sono diventate un’etichetta, e le etichette si attaccano dove serve vendere.
Cosa c’è davvero sotto l’adesivo
Metto le mani avanti: noi lavoriamo con SonicWall, quindi l’esempio che conosco meglio viene da lì. Non è l’unico sul mercato, e la categoria conta più del marchio.
La tecnologia si chiama RTDMI (Real-Time Deep Memory Inspection), esiste dal 2018 e non è nata con la moda dell’AI: osserva come i processi trattano i dati in memoria e da lì riconosce i comportamenti tipici di un file malevolo, invece delle impronte. La differenza pratica è questa. Un antivirus riconosce un file che ha già visto, e ha anche euristiche e firme generiche, non è cieco; ma un malware costruito per cambiare aspetto a ogni esecuzione ha buone probabilità di scivolargli sotto. Un sistema che guarda cosa quel file fa una volta aperto lo riconosce comunque, a prescindere da come si è travestito. E quel controllo non gira sul firewall: il file sospetto viene aperto e osservato in un ambiente isolato nel cloud del produttore, che la potenza di calcolo ce l’ha, e sull’apparato torna solo il verdetto. Che non si paga in euro, si paga in attesa: fra la partenza del file e la risposta passa da qualche secondo a più di un minuto, se il file è grosso o non l’ha mai visto nessuno. Lì si sceglie, e conviene farlo prima: o si trattiene il file finché il verdetto non arriva, e allora cominciano a chiamare gli utenti, o lo si lascia passare e il verdetto serve solo a rincorrere. È la scelta che vedo rimangiare più spesso dai clienti, di solito dopo due settimane di telefonate. E il punto dolente non è la posta, dove un minuto di ritardo si assorbe: è il file che qualcuno sta scaricando dal browser, perché lì l’utente clicca tre volte e poi alza la cornetta.
Come si riconosce l’AI nella sicurezza informatica
Davanti a una brochure le domande da farsi sono due. La prima: quello che chiamano AI fa qualcosa che il sistema tradizionale non riesce a fare? La seconda, meno ovvia e molto più utile: dove gira?
Su questo l’intervista è netta: far girare un modello LLM (Large Language Model), lo stesso tipo di motore che sta dietro ai chatbot, sull’apparato e su tutti i pacchetti che passano non sta in piedi, perché “tutti i pacchetti a quel punto dovrebbero essere analizzati in quel modo”, con un aumento di risorse che nessun apparato di rete regge nei suoi tempi di risposta. Il lavoro pesante si fa altrove, in cloud, e sull’apparato torna solo il risultato.
Attenzione però a non ricavarne la regola sbagliata, cioè che in cloud è serio e a bordo è fuffa. L’analisi comportamentale del traffico, quella che impara come si muove di solito la tua rete e segnala quando qualcosa esce dal seminato, gira benissimo sull’apparato ed è roba vera. Quello che a bordo non ci sta sono i modelli grossi, quelli che macinano testo. Nei preventivi, però, quasi nessuno ti scrive “LLM a bordo”: ti scrive “generazione automatica delle firme con AI” o “regolazione automatica delle policy”. Sono cose che possono essere vere e utili, e la verifica è sempre la stessa: chiedere dove viene fatto quel lavoro e che cosa succede sull’apparato quando il collegamento verso il cloud del produttore non c’è.
Cosa chiedere prima di firmare l’ordine
Dove l’AI dà i risultati migliori è nel mettere in relazione eventi che arrivano da apparati diversi, ognuno dei quali da solo non direbbe niente. Ma anche lì, con un’avvertenza che nessuna brochure scrive: quello che ne esce è una coda di segnalazioni da guardare, e parecchie non sono niente. Non sostituisce l’analista, gli dà da guardare più lontano. E se l’unica persona che può guardare sei tu, che hai anche la produzione da mandare avanti, la domanda al fornitore cambia: non quanto è bravo il motore, ma che cosa succede alle segnalazioni. Le opzioni concrete sono tre, e conviene chiederle esplicitamente: che l’apparato blocchi da solo i casi più netti senza aspettare nessuno, che le segnalazioni arrivino a un servizio di sorveglianza del fornitore o del partner, oppure che ti arrivi una sintesi periodica da leggere in mezz’ora invece di un cruscotto da guardare tutto il giorno. Quella che non funziona è la quarta: comprarlo e lasciare il cruscotto acceso perché lo guardi tu quando hai tempo.
Con i preventivi sul tavolo, prima della firma, ci sono tre domande che valgono più di tutti gli adesivi. La prima è una descrizione precisa di cosa fa quell’AI, e dove gira. Non “rileva le minacce con l’AI”, ma “apre i file sospetti in un ambiente isolato e ne osserva il comportamento”, oppure “mette in relazione gli eventi di firewall, computer e posta”, che nei preventivi trovi sotto la sigla XDR (Extended Detection and Response). Se il fornitore quella descrizione non riesce a dartela in italiano, l’adesivo sta coprendo il vuoto.
La seconda: quanto è compreso nell’apparato e quanto è abbonamento da rinnovare. Quasi sempre è abbonamento, e nei preventivi lo si trova scritto in modi diversi, chi lo include per tre anni e chi lo mette in fondo come voce a parte: due offerte che sembrano lontane mille euro si ribaltano al secondo rinnovo. La terza riguarda i numeri della scheda tecnica, ed è quella che frega di più: sono quasi sempre misurati con i controlli spenti, e con l’ispezione accesa scendono, a volte parecchio. La domanda si fa con parole precise, altrimenti ti rispondono con il numero grosso: quanto passa questo apparato con ispezione del traffico cifrato, antivirus di flusso e prevenzione delle intrusioni attivi insieme, e su quale dimensione media dei pacchetti è misurato. Se la risposta tarda o si allarga, hai già saputo qualcosa.
L’AI nella sicurezza informatica, quando è fatta bene, rende più efficace qualcosa che già funziona, e quando è solo un adesivo non fa danni da sola: il danno lo facciamo noi, che ci sentiamo protetti e smettiamo di controllare. Vale per quell’adesivo come per tutti gli altri.
Se stai valutando una soluzione che si dichiara “AI-based” e vuoi capire se l’etichetta è giustificata, parliamone.
🧩 Kaos Informatica ti può aiutare
Se vuoi, Kaos Informatica può aiutare la tua azienda a:
✅ Valutare se una soluzione fa quello che promette
✅ Attivare l’analisi comportamentale sui computer aziendali
✅ Correlare gli eventi di rete, computer e posta
Contattaci e parliamone insieme