Qualche anno fa mi ha chiamato un consulente del lavoro. Non un cliente: una persona che non avevo mai sentito prima, che aveva trovato il mio numero in un momento di disperazione vera. La voce era quella di chi non dorme da due notti. Il suo file server era cifrato da un ransomware, dentro c’erano le buste paga di mezza provincia, e aveva tre giorni per consegnarle ai suoi clienti. Tre giorni, non uno di più. Era anche il responsabile della protezione dati (DPO, Data Protection Officer) per alcuni di loro, e quei dati adesso erano in mano a qualcun altro.
Mi ha detto subito che voleva pagare il riscatto. Gli ho chiesto se non avesse già qualcuno che lo seguiva sull’informatica. Sì, certo, ma il riscatto andava versato in Monero, una criptovaluta pensata per non lasciare tracce, e i suoi tecnici non sapevano nemmeno cosa fosse.
Poi gli ho chiesto del backup, che è sempre la seconda domanda. Il backup c’era, girava tutte le notti, e finiva su una cartella condivisa raggiungibile dallo stesso server. Il ransomware ci era arrivato insieme a tutto il resto e aveva cifrato anche quella. Comincia male, come quasi tutte le storie che mi arrivano per telefono.
Abbiamo pagato, e i guai sono cominciati dopo
Ha pagato. Lo scrivo senza girarci intorno, sapendo che pagare non è la scelta giusta: finanzia chi ti ha attaccato, e nessuno ti garantisce che dall’altra parte risponda qualcuno. In quel momento, però, non c’era un altro modo per ripartire in tre giorni: la strada per non trovarsi lì andava percorsa mesi prima.
La chiave è arrivata, ed era buona. I file sono tornati leggibili, e a quel punto chiunque avrebbe detto che era finita. Non era finita. Dopo la decifratura quei file non avevano più un proprietario né un permesso: migliaia di documenti tecnicamente recuperati e praticamente inservibili, perché nessuno degli utenti riusciva più ad aprirli. Ho passato il resto di quelle ventiquattro ore a ricostruire proprietari e permessi, cartella per cartella, finché il lavoro non è ripartito davvero.
È la parte che non racconta mai nessuno, quando dice “abbiamo pagato e abbiamo recuperato”. Il riscatto non ti ridà l’azienda. Ti ridà dei file muti, e poi tocca a qualcuno rimetterli in condizione di lavorare.
La domanda che mi fanno tutti, prima o poi
Il punto della storia, però, è arrivato dopo, a tempesta passata, quando il professionista, ancora incredulo, me l’ha fatta anche lui.
“Ma come è possibile che sia successo proprio a noi? Avevamo Windows Defender.”
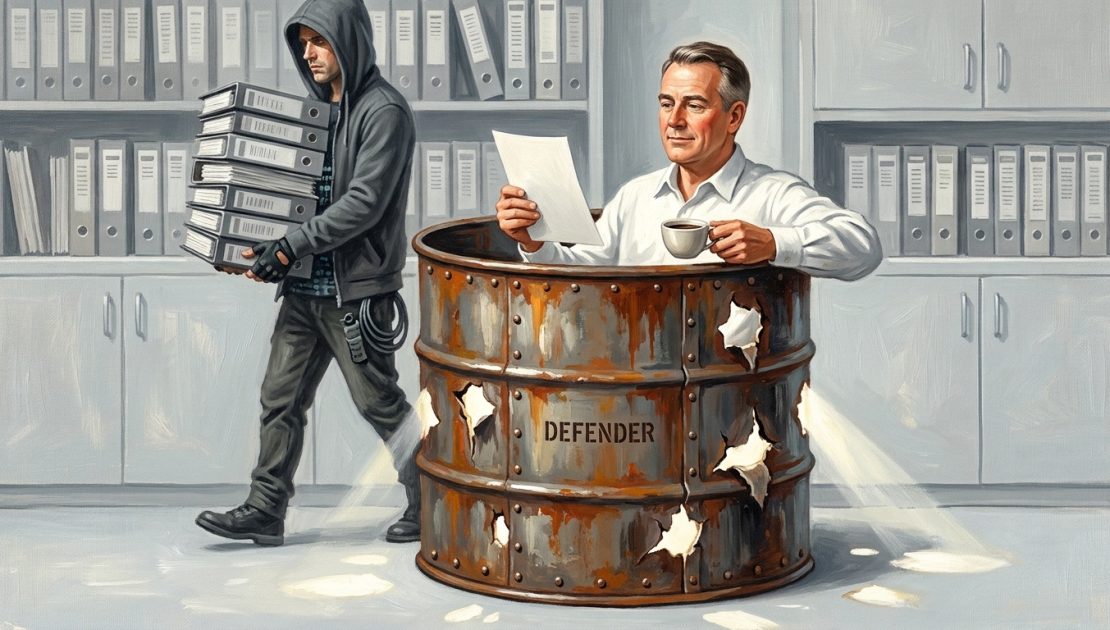
Ecco, quella frase è il cuore di tutto. C’è una convinzione diffusa, e non è colpa di chi la pensa: l’idea che avere un antivirus attivo equivalga a essere al sicuro. Una botte di ferro. Defender è l’antivirus gratuito che Microsoft installa di serie su ogni PC e ogni server Windows del mondo. È fatto bene, fa il suo lavoro di base, e proprio per questo è ovunque.
Ma è esattamente questo “ovunque” il problema. Gli ho fatto una domanda, di quelle che servono a far ragionare invece che a spaventare. “Se lei dovesse scrivere un virus per colpire il maggior numero possibile di aziende, qual è il primo antivirus che si preoccuperebbe di aggirare?” Ci ha pensato qualche secondo, poi ha capito. Il presidio più diffuso è anche il più studiato dagli attaccanti, perché chi scrive malware lo prova contro Defender prima di metterlo in circolazione. La protezione degli endpoint affidata a un solo strato, per quanto buono, parte già in svantaggio.
La notizia di giugno che dà ragione a quel ragionamento
A giugno di quest’anno è uscita una notizia che racconta lo stesso meccanismo, ma vista dall’altra parte, quella di chi attacca.
Un ricercatore anonimo che si firma Nightmare Eclipse ha pubblicato il dieci giugno RoguePlanet, il sesto exploit in pochi mesi dedicato a colpire Microsoft Defender. Sfrutta una falla nel motore dell’antivirus per far salire chi è già entrato fino ai privilegi di sistema: in pratica usa l’antivirus stesso come scala, e funzionava anche su Windows 10 e 11 perfettamente aggiornati. Microsoft l’ha riconosciuta dopo due settimane, con il codice CVE-2026-50656, e l’ha chiusa il nove luglio con un aggiornamento del motore antimalware, fuori dal consueto pacchetto mensile. Per un mese, però, su ogni Windows aggiornato quella porta è rimasta socchiusa.
La conseguenza pratica per un’azienda non è uno scenario da film: un dipendente apre un allegato sbagliato, l’attaccante ottiene un primo accesso limitato, e da lì, con una falla come questa, scala fino al controllo totale. A quel punto disattiva le difese, cancella i backup e cifra tutto. È il copione in cui si è trovato il mio consulente del lavoro, con un’altra falla al posto di questa. Il guardiano che dovrebbe fermare i ladri all’ingresso, in certe condizioni, diventa il gradino da cui salgono.
I due strati che non aveva
Dopo il recupero abbiamo lavorato su due fronti, perché due erano state le cose a cedere.
Sul computer, il professionista ha installato SonicWall Capture Client. Non per buttare via Defender: per affiancargli qualcosa che lavora in modo diverso, cioè un motore comportamentale che invece di riconoscere i virus già noti osserva come si comportano i programmi, e blocca le azioni anomale. Tornando a RoguePlanet, il segnale che tradisce l’attacco è proprio un comportamento: un processo di Defender che apre una riga di comando con i privilegi di sistema, una cosa che in una rete sana non dovrebbe mai succedere. Un occhio che guarda solo i nomi noti non se ne accorge.
E poi il backup, che è il motivo per cui quella mattina non aveva alternative. Una copia che vive su una cartella condivisa raggiungibile dal server non è un backup, è un secondo bersaglio: se il ransomware arriva al server, arriva anche a lei con le stesse credenziali. Serve una copia che dalla rete non si possa toccare, e serve provare a rimetterla in piedi ogni tanto, perché un backup che non hai mai ripristinato è una promessa, non una garanzia.
Non ho niente contro Microsoft: è che la difesa di un’azienda non può poggiare su un solo pilastro, per quanto solido sembri. La protezione degli endpoint, se è seria, si costruisce a strati, e ogni strato serve per il giorno in cui quello davanti cede.
Le doghe, e i cerchi che le tengono
La frase “abbiamo Defender, siamo in una botte di ferro” non è ingenuità, è una cosa profondamente umana. Tutti vogliamo credere che un’unica difesa, già installata e per giunta gratuita, basti a tenerci tranquilli. Il problema è che chi attacca conta proprio su questa tranquillità.
E poi c’è il dettaglio che mi diverte, ogni volta che sento quella frase. Una botte non sta in piedi grazie a una lamiera sola: sta in piedi perché ha tante doghe, e dei cerchi che le stringono insieme. Basta che ne ceda una, e il vino se ne va lo stesso.
Se anche tu stai contando su un solo strato di protezione e questa storia ti ha lasciato qualche dubbio, parliamone.
🧩 Kaos Informatica ti può aiutare
Se vuoi, Kaos Informatica può aiutare la tua azienda a:
✅ Verificare se le copie di sicurezza sono raggiungibili dalla rete
✅ Affiancare all’antivirus un controllo comportamentale sui computer
✅ Provare un ripristino completo prima che serva davvero
Contattaci e parliamone insieme